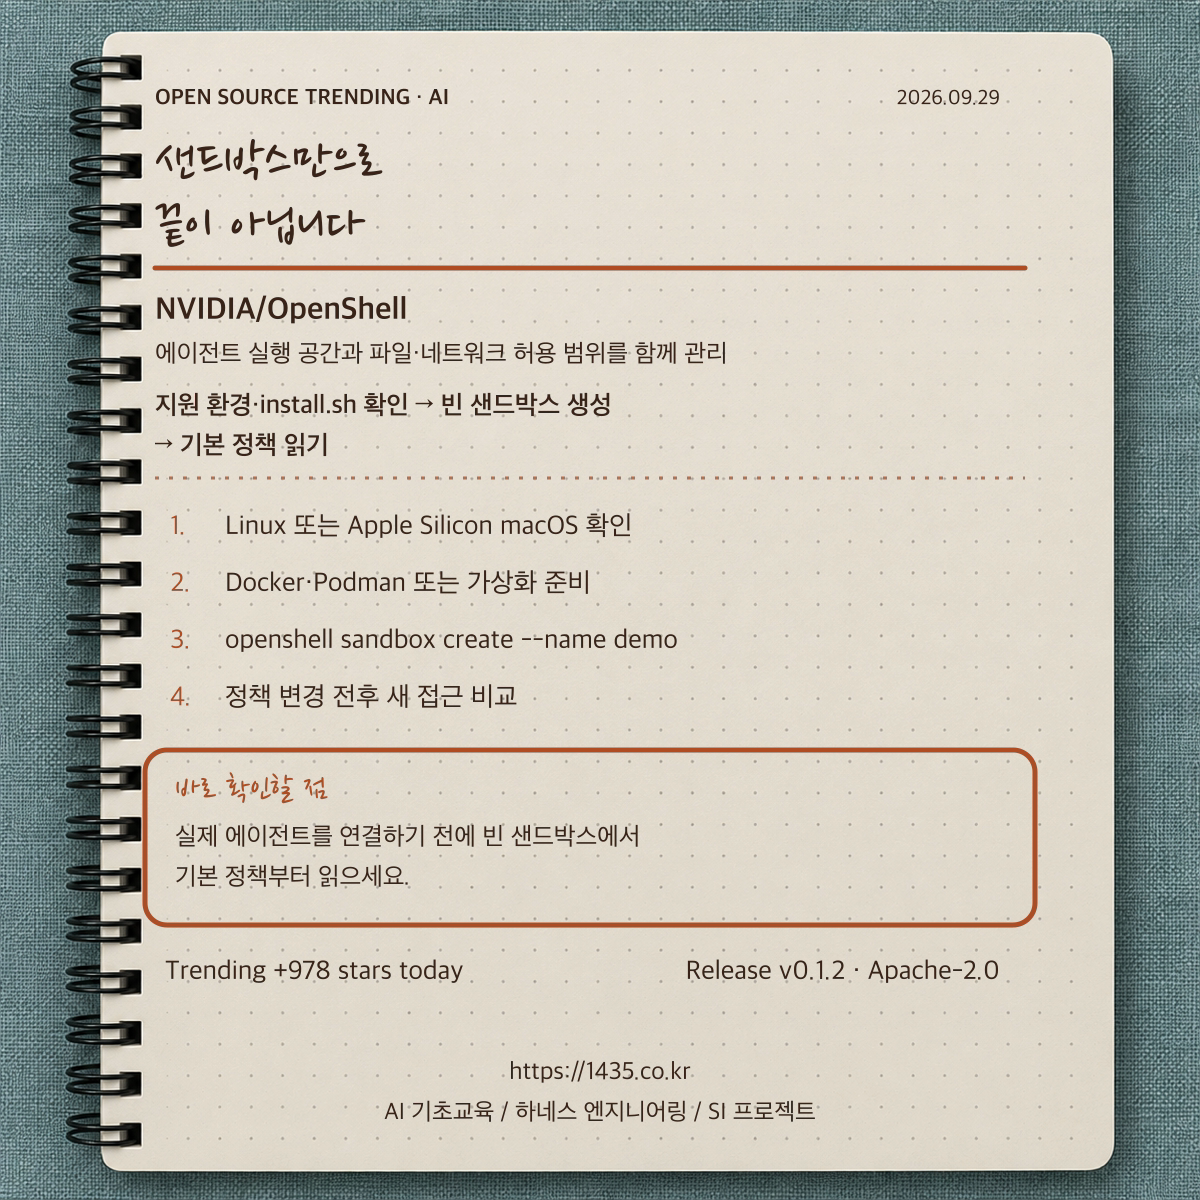
샌드박스만 만들면 에이전트가 안전할까요? 실행 공간의 격리와 허용 정책은 따로 확인해야 합니다. GitHub Trending 일간 목록에서 NVIDIA/OpenShell은 조사 당시 978 stars today로 표시됐습니다. 파일 접근, 시스템 호출, 네트워크 연결을 정책으로 검사하는 에이전트 런타임입니다. 첫 시험은 지원 환경과 install.sh를 읽고, 폐기 가능한 환경에서 openshell sandbox create --name demo로 빈 샌드박스 하나만 만드는 것입니다. 실제 에이전트와 자격 증명을 연결하기 전에 기본 정책과 변경 뒤 새로 허용되는 호스트·API 메서드를 비교하세요. Linux와 Apple Silicon macOS를 지원하고 WSL 2는 실험적입니다. Docker·Podman 또는 호스트 가상화가 필요합니다. 최신 공개 릴리스는 v0.1.2, 라이선스는 Apache-2.0입니다.